 (11) 91331-5792
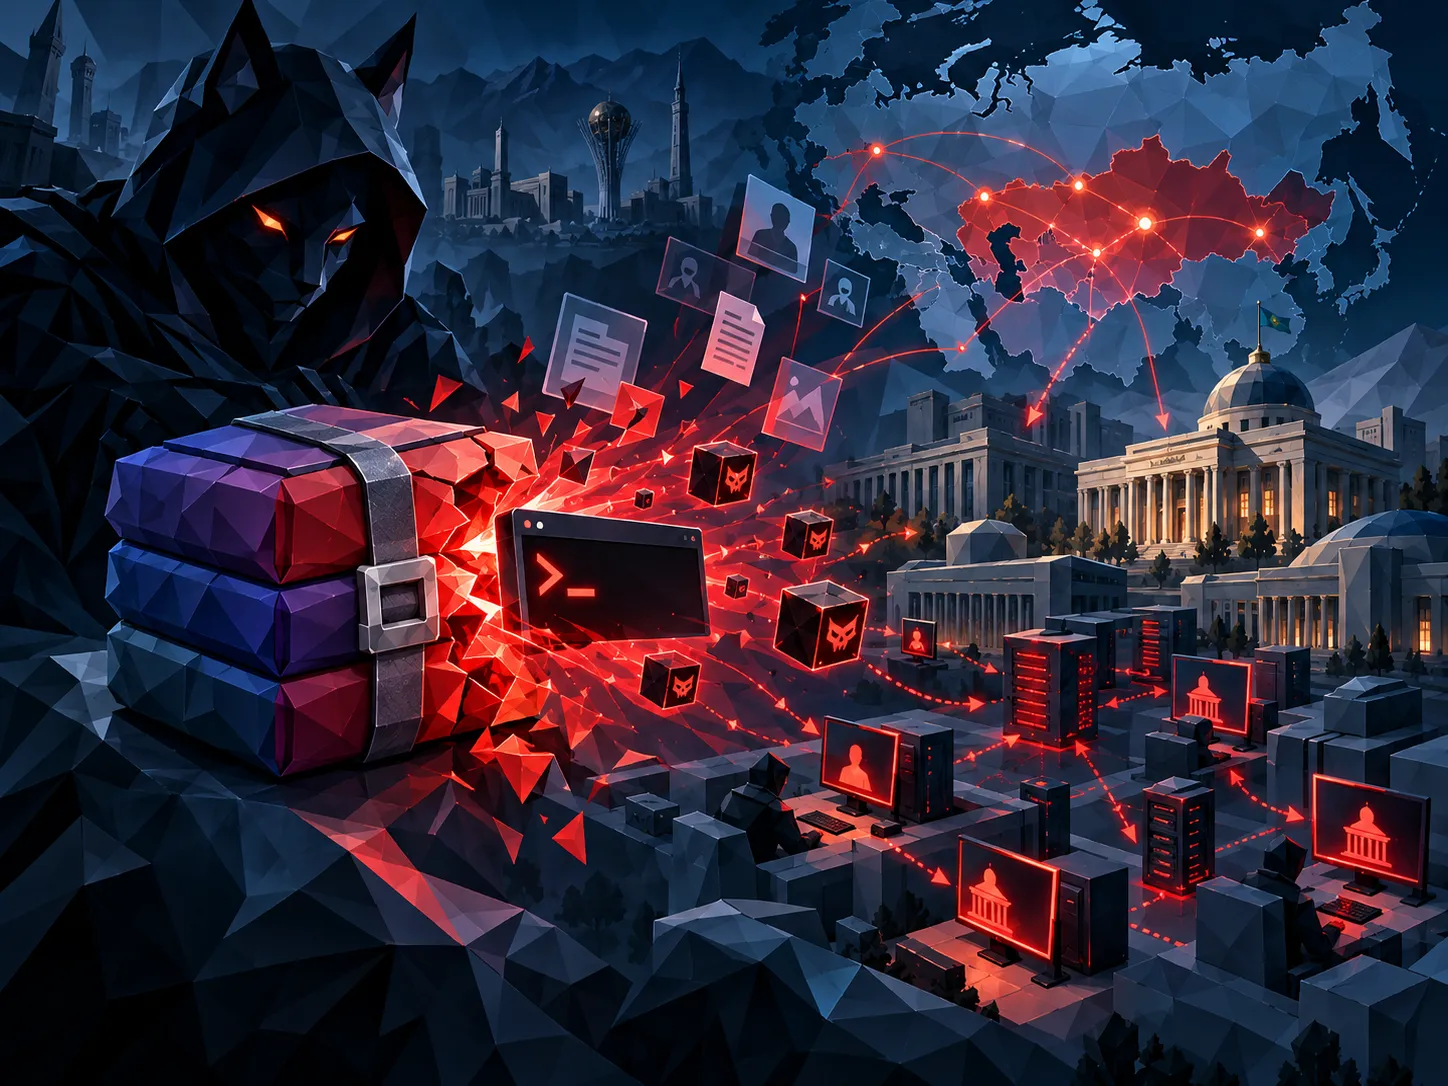
O grupo de ameaças conhecido como Silent Lynx foi associado a campanhas de espionagem contra organizações governamentais da Ásia Central e de outros países da Comunidade dos Estados Independentes (CEI). A atividade, observada entre junho de 2025 e agosto de 2026, combinou spear phishing, documentos maliciosos, scripts PowerShell e arquivos RAR preparados para explorar uma falha no WinRAR.
A vulnerabilidade usada na cadeia mais recente é a CVE-2025-8088, uma falha de travessia de diretórios que permite a um arquivo compactado gravar conteúdo fora da pasta escolhida pela vítima. No ataque analisado, essa capacidade foi empregada para colocar o PickleShell, uma ferramenta de acesso remoto, na pasta de inicialização do Windows.
A Cisco Talos rastreia a atividade como UAT-6275, enquanto a Recorded Future utiliza o nome TAG-193. Os pesquisadores avaliaram, com confiança moderada, que o grupo possui vínculos com o Cazaquistão. Essa atribuição não é definitiva e se baseia em fatores como infraestrutura, artefatos de idioma, horários de operação, submissões de amostras e escolha dos alvos.
Quem foi alvo da campanha
Os pesquisadores identificaram vítimas e temas de documentos-isca relacionados a nove países: Cazaquistão, Quirguistão, Tadjiquistão, Turcomenistão, Uzbequistão, Armênia, Azerbaijão, Rússia e Belarus.
Os alvos incluem ministérios, representações diplomáticas e órgãos ligados a desenvolvimento econômico, agricultura, meio ambiente, energia e gestão de recursos hídricos. Essas instituições concentram informações estratégicas que podem apoiar decisões diplomáticas, econômicas e de segurança regional.
Os invasores recorreram a mensagens de spear phishing com documentos que simulavam comunicações oficiais. Entre os temas observados estavam uma carta destinada ao Ministério das Relações Exteriores da Armênia, um formulário relacionado ao espaço aéreo do Turcomenistão e uma proposta comercial envolvendo o setor de energia.
O uso de contas governamentais previamente comprometidas e de serviços públicos, como o GitHub, ajudou a tornar as mensagens e os downloads mais confiáveis aos olhos das vítimas e de alguns controles de segurança.
Como as técnicas do Silent Lynx evoluíram
A investigação separou a atividade em quatro cadeias de infecção. A evolução mostra que o grupo passou de ataques dependentes de engenharia social para uma entrega apoiada pela exploração de uma vulnerabilidade conhecida.
| Cadeia | Primeira observação | Método de infecção |
|---|---|---|
| A | Junho de 2025 | Documento do Word com macro VBA que baixa e executa um segundo estágio |
| B | Julho de 2025 | Downloader criado com PS2EXE, responsável por buscar uma reverse shell e criar uma tarefa agendada |
| C | Outubro de 2025 | Atalho LNK em arquivo RAR que inicia PowerShell e baixa código hospedado no GitHub |
| D | Abril de 2026 | Arquivo RAR que explora a CVE-2025-8088 para instalar o PickleShell |
Nas diferentes fases, foram identificadas ferramentas de acesso remoto como Chvost, Laplas e PickleShell. Essas reverse shells permitem que o operador envie comandos ao computador comprometido e receba os resultados pela rede.
Os pesquisadores também encontraram ferramentas compatíveis com Linux e uma prova de conceito para a CVE-2025-25257, que afeta o Fortinet FortiWeb, em uma infraestrutura associada ao grupo. A presença desse código indica interesse ou preparação, mas não comprova que essa segunda vulnerabilidade tenha sido explorada em ataques pelo Silent Lynx.
Como a CVE-2025-8088 foi explorada
A CVE-2025-8088 afeta versões para Windows do WinRAR, RAR, UnRAR e componentes relacionados anteriores à correção publicada na versão 7.13. As versões para Linux, Unix e Android não são afetadas por essa falha específica, segundo o fornecedor.
Em condições normais, os arquivos de um pacote RAR deveriam ser gravados dentro do diretório selecionado pelo usuário. A vulnerabilidade permite que caminhos manipulados escapem dessa pasta e direcionem a extração para outro local do sistema.
Na cadeia D, o arquivo malicioso apresentava dois PDFs visíveis como iscas, mas escondia o executável em registros de fluxo de dados alternativo do NTFS, conhecidos como ADS. O pacote continha dez caminhos de travessia com diferentes profundidades. Essa variação aumentava a chance de um deles alcançar o destino pretendido, independentemente do local em que o usuário extraísse o arquivo.
O destino era a pasta de inicialização do perfil do usuário:
%APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\O arquivo rnsdtc.exe era gravado nesse diretório. No próximo acesso do usuário ao Windows, o sistema executava automaticamente o programa, estabelecendo persistência sem exigir privilégios administrativos.
O executável era o PickleShell, uma reverse shell de 64 bits baseada em .NET Framework. Ela se passava por um componente do serviço Windows Distributed Transaction Coordinator, iniciava uma sessão oculta do cmd.exe e permitia o controle remoto do computador infectado.
Indicadores de comprometimento
Os indicadores abaixo estão diretamente relacionados à cadeia que explorou a CVE-2025-8088. Eles devem ser usados em conjunto com contexto de processo, rede e linha do tempo. A identificação isolada de um endereço ou nome de arquivo não é suficiente para confirmar uma invasão.
| Categoria | Indicador | Contexto |
|---|---|---|
| SHA-256 | 4627cc970b2af15a292e0286820ccec069507c827810b839e1c532a03206353c | Arquivo RAR usado para explorar a CVE-2025-8088 |
| SHA-256 | 392b70086f10c23ce7b4173d1f68d72727ea0146260fb773c78642f6eb641775 | Amostra do PickleShell analisada pelos pesquisadores |
| Arquivo | rnsdtc.exe | Nome usado pelo payload gravado na pasta de inicialização |
| IPv4 e porta | 45[.]130[.]146[.]197:80 | Servidor de comando e controle contatado pelo PickleShell |
| Caminho | %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\ | Local usado para persistência no Windows |
A lista completa de domínios, endereços IP, URLs e hashes está disponível no relatório técnico do Virus Bulletin e no repositório de indicadores da Cisco Talos.
Como se proteger
- Atualize o WinRAR e seus componentes para a versão 7.13 ou posterior. Verifique também cópias do
UnRAR.exe, bibliotecasUnRAR.dll, versões portáteis e componentes incorporados por outros aplicativos. Atualizar apenas o atalho usado no dia a dia pode deixar binários vulneráveis no ambiente. - Mantenha um inventário confiável de softwares e versões. Sem saber onde o WinRAR e outras ferramentas estão instalados, a organização não consegue medir a exposição nem confirmar que a correção alcançou todos os equipamentos.
- Bloqueie ou coloque em quarentena anexos RAR inesperados. Arquivos compactados vindos de fontes externas devem passar por análise de conteúdo, reputação e sandbox, especialmente quando contêm atalhos, scripts ou executáveis.
- Desconfie até de remetentes conhecidos. Contas legítimas podem ser comprometidas. Confirme solicitações incomuns por outro canal e avalie se o tema, o destinatário e o tipo de anexo fazem sentido para o processo de negócio.
- Monitore alterações em pastas de inicialização e tarefas agendadas. A criação de executáveis em diretórios de Startup, principalmente após a abertura de arquivos compactados, deve gerar alerta e investigação.
- Detecte o uso anormal de PowerShell e
cmd.exe. Registre blocos de script, linhas de comando e processos filhos. Chamadas iniciadas por Word, atalhos LNK, ferramentas de compactação ou arquivos recém-extraídos merecem atenção especial. - Aplique o princípio do menor privilégio. Embora esta cadeia não precise de elevação para obter persistência no perfil da vítima, limitar permissões reduz o alcance de ações posteriores e dificulta a movimentação lateral.
- Use proteção de endpoint e regras de redução de superfície de ataque. EDR, antivírus atualizado e políticas que restrinjam macros, scripts baixados da internet e executáveis em locais graváveis pelo usuário podem interromper diferentes etapas da campanha.
- Faça busca proativa pelos indicadores. Consulte telemetria de DNS, proxy, firewall, e-mail, EDR e arquivos. Considere que a infraestrutura adversária pode mudar e complemente IOCs com comportamentos, como WinRAR escrevendo na pasta de inicialização.
- Ao encontrar sinais de comprometimento, trate o caso como incidente. Isole o equipamento, preserve evidências, bloqueie comunicações maliciosas, redefina credenciais a partir de um dispositivo confiável e investigue outros ativos. Instalar o patch impede novas explorações, mas não remove um invasor que já obteve acesso.
Por que manter o ambiente atualizado é essencial contra CVEs
Uma CVE, sigla para Common Vulnerabilities and Exposures, é um identificador padronizado para uma vulnerabilidade conhecida. O código permite que fornecedores, equipes de segurança e ferramentas falem sobre a mesma falha, relacionando versões afetadas, gravidade, evidências de exploração e correções disponíveis.
Publicar uma correção não encerra o risco. Depois que os detalhes de uma CVE e seu patch se tornam públicos, invasores podem estudar as mudanças, criar formas de exploração e procurar organizações que ainda utilizam versões antigas. Por isso, o intervalo entre a disponibilização da correção e sua aplicação representa uma janela real de exposição.
O caso da CVE-2025-8088 demonstra esse problema. A correção foi disponibilizada no WinRAR 7.13 em 30 de julho de 2025, enquanto a cadeia atribuída ao Silent Lynx foi observada em abril de 2026. Meses após o patch, sistemas desatualizados ainda ofereciam uma rota de entrada útil para operações de espionagem.
Uma gestão de vulnerabilidades eficiente não consiste apenas em instalar todas as atualizações sem critério. Ela exige um processo contínuo:
- Descobrir ativos e softwares para saber o que existe no ambiente.
- Relacionar versões às CVEs aplicáveis e eliminar falsos positivos.
- Priorizar pelo risco real, considerando exploração ativa, exposição à internet, criticidade do ativo e impacto para o negócio.
- Testar e implantar as correções dentro de prazos compatíveis com o risco.
- Validar tecnicamente a atualização, confirmando que a versão vulnerável deixou de existir.
- Monitorar exceções e medidas compensatórias quando a correção imediata não for possível.
Manter o ambiente atualizado reduz a superfície de ataque e força o adversário a recorrer a técnicas mais caras ou complexas. Atualizações, porém, devem trabalhar junto com inventário, monitoramento, segmentação, proteção de e-mail, conscientização dos usuários e resposta a incidentes. É essa combinação de prevenção e detecção que diminui tanto a probabilidade quanto o impacto de uma exploração bem-sucedida.
Fontes consultadas
- Cisco Talos: Break the silence: Kazakhstan-nexus UAT-6275 targets CIS government organizations
- Virus Bulletin: Break the Silence: Tracking Silent Lynx Through Exposed Infrastructure
- WinRAR: notas oficiais da versão 7.13
- Recorded Future: TAG-193’s Regional Espionage Operations
- Cyber Security Brazil: Silent Lynx explora falha no WinRAR em ataques contra governos da Ásia Central