 (11) 91331-5792
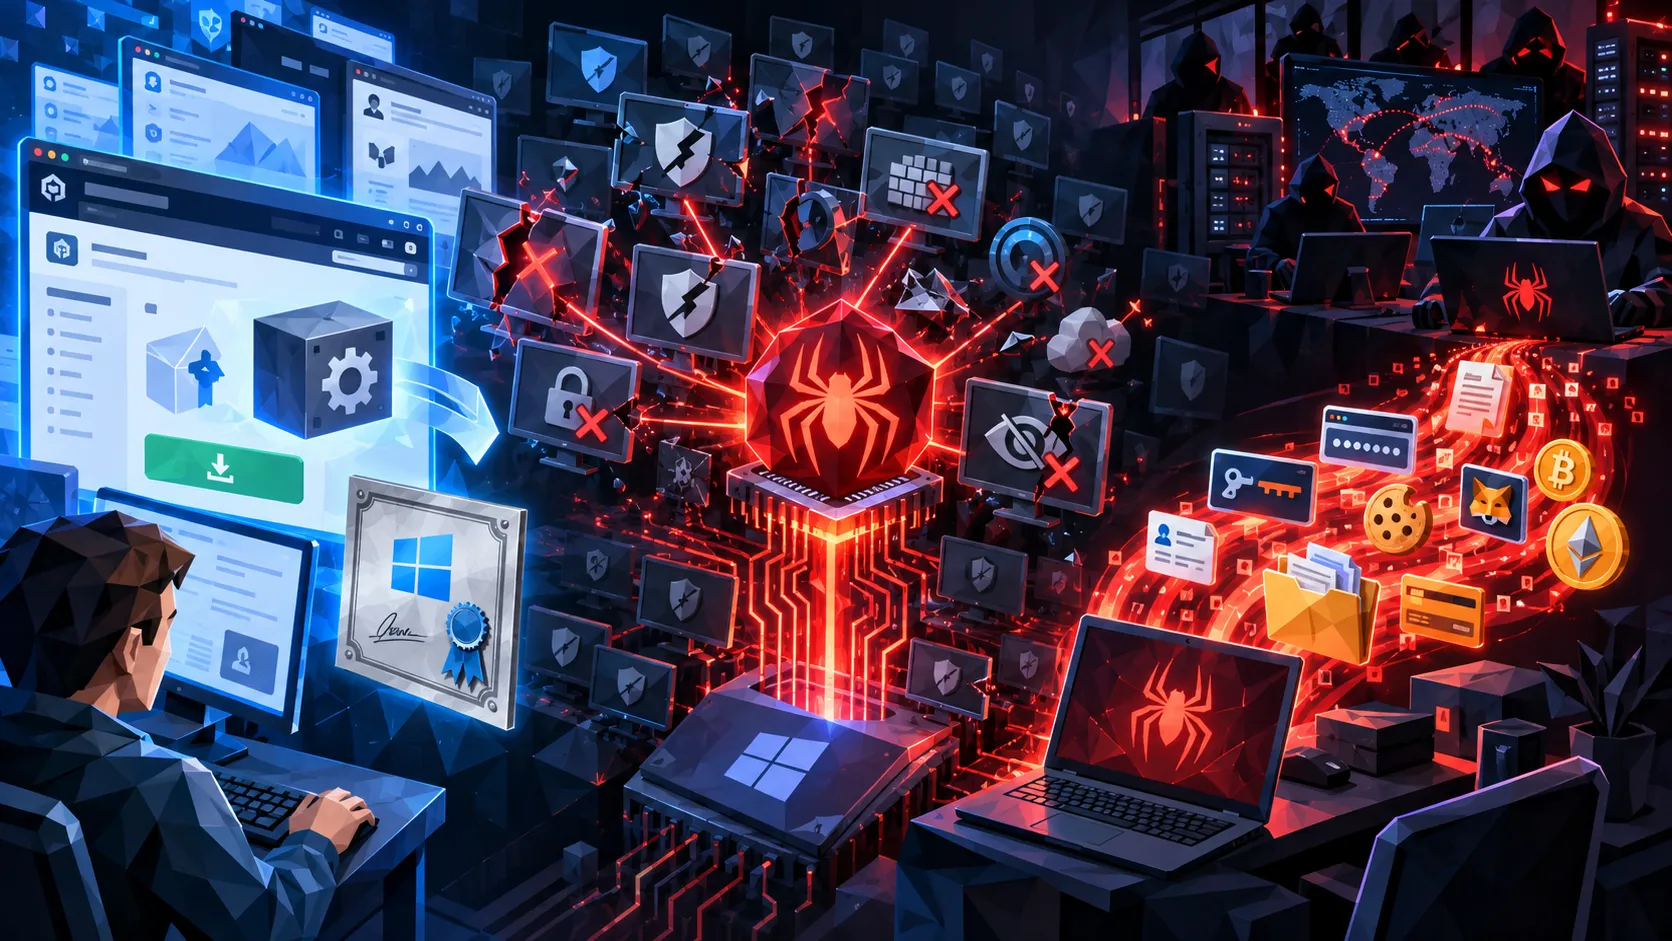
Pesquisadores da LastPass e da Delphos Labs detalharam uma campanha que distribui o infostealer Rapuncel por meio de páginas falsas no GitHub. O malware chega acompanhado do Alinubx.sys, um driver de kernel com cadeia de assinatura do Windows Hardware Compatibility Publisher (WHCP), capaz de encerrar processos de antivírus e EDR antes da coleta de dados.
O componente tinha uma lista fixa de 145 processos de segurança. Depois de desativar as defesas, o Rapuncel procurava senhas salvas, sessões de aplicativos, dados de carteiras de criptomoedas, credenciais do Windows e arquivos com nomes relacionados a senhas e recuperação de contas.
O caso não indica comprometimento dos sistemas, serviços ou cofres de clientes da LastPass. A marca foi usada fora de seus canais oficiais para dar aparência de legitimidade a uma cadeia de distribuição criminosa. A investigação da fonte primária, publicada em 17 de setembro de 2026, registrou pelo menos 40 marcas falsificadas pela mesma infraestrutura.
Da busca na internet ao instalador falso
O ataque começa com SEO poisoning: os criminosos criam páginas que tentam aparecer entre os primeiros resultados para buscas como “LastPass Authenticator download”. Uma das iscas observadas era a organização github[.]com/LastPass-Authenticator, com logotipos, descrições e botão de download semelhantes aos de uma página legítima. Outra conta falsa usava o nome LastPass-S para promover um suposto produto para macOS.
O botão levava a uma página do GitHub Pages, lastpass-authenticator[.]github[.]io, que exibia selos fabricados como “Authorized Access”, “VirusTotal Approved” e “Secure Archive”. Esses elementos não representavam validações reais; serviam apenas para reduzir a desconfiança do visitante.
Na sequência, redirecionadores ocultos encaminhavam a vítima para um servidor controlado pelos operadores. Os arquivos ZIP observados tinham nomes como LastPass-Authenticator-download-1.66.2.zip e lastpass-authenticator-2.78.7.zip, com 148 MB e 127,9 MB, respectivamente. Parte do volume era preenchida com arquivos inúteis para aumentar a chance de que scanners com limite de tamanho não analisassem o conteúdo completo.
Abuso de componentes legítimos do Windows
Dentro do arquivo compactado, os pesquisadores encontraram uma cópia renomeada do depurador legítimo vsdbg.exe, acompanhada de um vsdbg.dll malicioso. Ao executar o programa, o Windows carregava a DLL da mesma pasta — uma técnica conhecida como DLL side-loading. O arquivo da Microsoft servia como fachada para iniciar o código controlado pelos atacantes; a DLL maliciosa não era um componente da Microsoft.
O carregador tentava obter privilégios elevados e, quando conseguia executar como SYSTEM, instalava o driver como um serviço do Windows. O driver aparecia com o nome nvfsflt64.sys e o serviço NvFsFilter, imitando um filtro de sistema associado à NVIDIA.
Por que a assinatura não tornou o driver seguro
O Alinubx.sys carregava uma cadeia de assinatura WHCP da Microsoft. Isso permitia que o Windows o tratasse como um driver confiável, mas não significa que a Microsoft tenha desenvolvido o componente ou aprovado sua função de encerrar produtos de segurança. A assinatura comprova a passagem por um processo de confiança; ela não é uma garantia de comportamento benigno.
A análise relacionou o arquivo à linhagem do CcProtect.sys, um driver de produto de proteção da empresa Henan Dafeng Software. A alteração da identidade e do nome do arquivo dificultou a detecção por reputação. Na verificação inicial, a amostra chegou a aparecer sem detecções no VirusTotal; consultas posteriores registraram alertas, mostrando como esse tipo de indicador muda rapidamente.
O driver não constava na lista de drivers vulneráveis bloqueados pela Microsoft no momento da análise. Em modo kernel, ele encontrava os processos da lista embutida e os encerrava por baixo da camada em que muitas ferramentas de segurança operam. Essa abordagem é associada ao Bring Your Own Vulnerable Driver (BYOVD), em que um componente assinado e abusável é usado para enfraquecer as defesas do sistema.
O que o Rapuncel tenta roubar
Com antivírus e EDR interrompidos, o infostealer coleta informações de várias áreas do computador:
- credenciais armazenadas em mais de 25 navegadores;
- arquivos de mais de 30 carteiras de criptomoedas;
- tokens e sessões do Discord, Steam e Telegram;
- dados do Windows Credential Manager;
- documentos com nomes como
password,seed,walletourecovery; - capturas de tela de todos os monitores conectados;
- informações detalhadas sobre o sistema.
O malware também tenta contornar a app-bound encryption usada pelo Chrome, Edge e navegadores derivados para dificultar a extração de senhas. Para isso, injeta um componente no processo do navegador e solicita a descriptografia a partir de um contexto que aparenta ser o próprio navegador.
Os dados são compactados em um arquivo ZIP e enviados ao endereço 2[.]26[.]126[.]50. O malware ainda cria persistência como serviço do Windows: após uma reinicialização, pode tentar executar a coleta novamente e encerrar ferramentas de segurança que tenham voltado a funcionar. O relatório também encontrou funções de ocultação de arquivos e redirecionamento de tráfego no driver, mas elas não estavam ativadas nessa distribuição por dependerem de uma configuração adicional.
Impacto para empresas brasileiras
As fontes consultadas não apresentam uma contagem pública de vítimas e não há confirmação pública de vítimas brasileiras até a publicação das análises disponíveis. Ainda assim, o risco é global: qualquer usuário que procure um aplicativo popular e confie no primeiro resultado pode ser levado à mesma cadeia de infecção.
Em ambientes corporativos, senhas e sessões roubadas podem abrir caminho para contas de e-mail, VPNs, repositórios de código, painéis administrativos, serviços de nuvem e sistemas financeiros. O abuso do GitHub é especialmente relevante porque combina uma plataforma conhecida, uma marca reconhecível e sinais visuais de confiança com um download que não é oficial.
O episódio também mostra por que uma assinatura válida, um resultado limpo em um serviço de análise ou a posição de uma página nos buscadores não devem ser tratados como provas isoladas de segurança.
Indicadores de comprometimento
Os indicadores abaixo devem ser usados em conjunto com análise comportamental. Domínios e endereços podem ser trocados pelos operadores, e não é recomendável acessá-los para testar a ameaça.
| Categoria | Indicador desarmado |
|---|---|
| Organizações falsas | github[.]com/LastPass-Authenticator, github[.]com/LastPass-S |
| Portal de download | lastpass-authenticator[.]github[.]io |
| Driver | Alinubx.sys, gravado como C:\Windows\System32\drivers\nvfsflt64.sys |
| Serviço e dispositivo | NvFsFilter, \\.\Alinubx |
| Assinatura relacionada | Henan Dafeng Software Co., Ltd., CnCrypt ou CcProtect.sys nos metadados |
| Exfiltração observada | 2[.]26[.]126[.]50 |
| SHA-256 do driver | 611b3ba687b7f46319a19609605ddfe5225e6d85277d8e923eea3fdb6f7b5b61 |
Também merece investigação a execução de um vsdbg.exe recém-baixado que inicia processos filhos incomuns, principalmente quando seguida pela criação de um serviço de driver e pelo encerramento em massa de processos de segurança.
Como se proteger
- Faça downloads apenas pelo site oficial do fornecedor ou por lojas oficiais. No caso do LastPass Authenticator, o GitHub não é um canal oficial de distribuição.
- Não confie apenas no cadeado do navegador, na posição do resultado de busca, em selos exibidos pela própria página ou em uma assinatura digital isolada.
- Use App Control for Business, allowlists e políticas de controle de execução para limitar quais aplicativos e drivers podem rodar nos endpoints.
- Mantenha o Windows atualizado, a lista de drivers vulneráveis habilitada e, quando compatível com o ambiente, HVCI/Memory Integrity e regras de redução da superfície de ataque.
- Monitore a criação de serviços, a gravação de arquivos em
System32\drivers, alterações no Code Integrity e cargas de driver seguidas pela interrupção de processos de segurança. - Ative proteção contra adulteração no EDR e centralize os eventos para que um malware não consiga apagar as evidências no próprio computador.
Se o instalador falso tiver sido executado, isole o equipamento da rede e troque senhas e tokens a partir de um dispositivo limpo. Sessões do Discord, Steam, Telegram, serviços de nuvem e carteiras de criptomoedas devem ser revogadas. Como o incidente envolve código em nível de kernel, a resposta deve incluir análise forense especializada e, quando possível, reconstrução do sistema em vez de uma simples remoção do arquivo.