 (11) 91331-5792
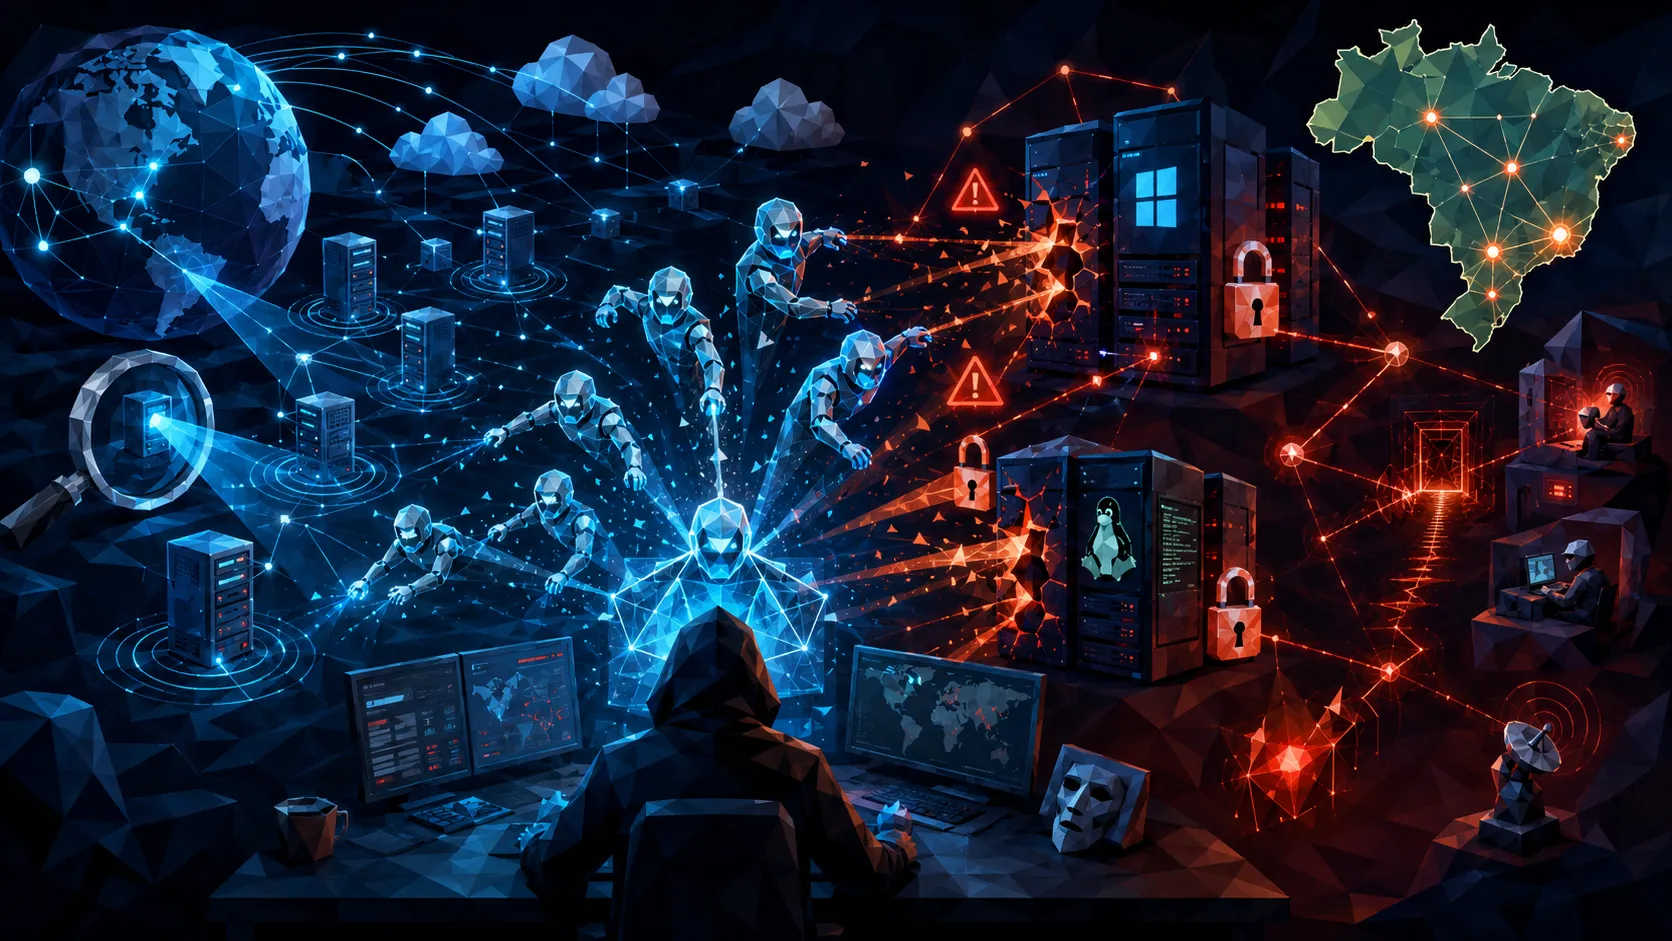
Pesquisadores da Cisco Talos identificaram um grupo cibercriminoso de língua chinesa, rastreado como UAT-10147, usando ferramentas e fluxos de trabalho baseados em inteligência artificial para ampliar ataques contra servidores Windows e Linux expostos à internet.
A campanha combina falhas conhecidas, ferramentas ofensivas disponíveis publicamente, malware personalizado e automações geradas ou apoiadas por IA. O objetivo observado é obter acesso aos servidores, manter persistência, roubar dados e realizar fraude de otimização de mecanismos de busca (SEO fraud).
O ponto mais relevante não é a descoberta de uma nova vulnerabilidade, mas a forma como o grupo passou a usar IA para tornar operações ofensivas mais rápidas e repetíveis. Segundo a Talos, foram observados guias operacionais, scripts de automação, validação de exploração, correção de falhas durante a execução e etapas de pós-exploração apoiadas por IA.
Servidores afetados foram identificados no Brasil, Bolívia, China, Canadá e Vietnã. Os setores atingidos incluem governo, educação, mídia, tecnologia e jogos.
O que significa usar agentes de IA em ataques
Neste caso, a IA não deve ser entendida como uma ferramenta que invade sistemas sozinha e sem qualquer operador. A investigação descreve uma orquestração ofensiva semiautônoma: pessoas definem os alvos e os objetivos, enquanto ferramentas de IA ajudam a executar, adaptar e validar tarefas técnicas ao longo do ataque.
Em ataques tradicionais, uma equipe criminosa precisa analisar cada ambiente, ajustar códigos quando algo falha, verificar se o acesso funcionou e preparar a persistência. Com IA e automação, parte dessas tarefas pode ser padronizada e executada em sequência, reduzindo tempo e esforço manual.
| Uso comum de IA | Uso observado na campanha |
|---|---|
| Gerar um trecho isolado de código | Criar guias operacionais e scripts para diferentes etapas da intrusão |
| Sugerir uma técnica | Refinar tentativas que falharam e validar se um payload funcionou |
| Apoiar uma tarefa pontual | Integrar reconhecimento, exploração, pós-exploração e persistência em um fluxo de trabalho |
Essa diferença importa porque ataques mais automatizados podem reduzir o intervalo entre uma falha explorável ser encontrada e o invasor estabelecer acesso persistente no ambiente comprometido.
Como a campanha funciona
O UAT-10147 busca principalmente servidores web vulneráveis e acessíveis pela internet. Para o acesso inicial, o grupo explorou vulnerabilidades divulgadas publicamente em produtos e componentes como Zimbra Collaboration Suite, AjaxPro, Nacos e Telerik UI para ASP.NET AJAX.
Entre as falhas citadas pela Talos estão CVE-2022-27925, CVE-2021-23758, CVE-2021-29441, CVE-2021-29442 e CVE-2019-18935. São vulnerabilidades conhecidas, algumas antigas, o que reforça que a aplicação de atualizações e a remoção de serviços desnecessários continuam sendo controles essenciais.
Em alto nível, a cadeia de ataque observada segue este fluxo:
- O grupo identifica servidores web expostos e potencialmente vulneráveis.
- Explora uma falha conhecida para obter execução remota de código ou outro acesso inicial.
- Usa automações e ferramentas de IA para verificar o sucesso da exploração, coletar informações do ambiente e contornar problemas operacionais.
- Implanta web shells, backdoors ou outros componentes para manter o acesso.
- Eleva privilégios, tenta reduzir a visibilidade das ferramentas de segurança e executa ações de fraude de SEO ou roubo de dados.
Em servidores Windows, a Talos observou tentativas de criar persistência com tarefas agendadas enganosas e de adicionar diretórios às exclusões do Microsoft Defender. Em servidores Linux, o grupo explorou vulnerabilidades locais de elevação de privilégio após o acesso inicial e instalou mecanismos de persistência adicionais.
Por que a campanha preocupa empresas brasileiras
O Brasil aparece entre os países com servidores afetados observados pela Talos. A campanha não depende de uma falha inédita nem de um setor específico: ela aproveita sistemas expostos, desatualizados ou configurados de forma insegura.
Isso torna especialmente relevantes ambientes que mantêm portais, servidores IIS, aplicações Java, ferramentas de colaboração, painéis administrativos ou outros serviços acessíveis diretamente pela internet. Empresas menores também podem ser impactadas, pois a automação permite que criminosos avaliem muitos alvos sem investir o mesmo esforço manual em cada um.
O uso de IA tende a aumentar a velocidade e a consistência da operação. Não significa que toda tentativa será bem-sucedida, mas significa que erros de configuração, atualizações atrasadas e telemetria insuficiente podem ser explorados em um ritmo maior.
Como reduzir o risco
As recomendações principais são práticas já conhecidas, mas precisam ser tratadas como prioridade operacional:
- Aplicar atualizações de segurança com rapidez, especialmente em serviços expostos à internet, em vulnerabilidades mais antigas e com exploração pública conhecida.
- Manter um inventário de ativos externo, identificando quais sistemas, portas e aplicações realmente estão acessíveis pela internet.
- Remover ou restringir serviços desnecessários, painéis administrativos e interfaces de teste que não precisam estar publicados.
- Monitorar comportamentos de pós-exploração, como criação de contas locais, tarefas agendadas incomuns, alterações em exclusões de antivírus, web shells e conexões de saída anômalas.
- Centralizar logs de servidores, aplicações e EDR, permitindo correlacionar exploração de vulnerabilidade, execução de processos e mudanças de configuração.
- Definir procedimentos rápidos de contenção, pois decisões lentas de isolamento e investigação podem ampliar o impacto quando o atacante automatiza a persistência.
- Validar a exposição de credenciais e chaves de aplicação, incluindo segredos usados por serviços web, para evitar que material sensível facilite a exploração de aplicações.
Também é recomendável revisar periodicamente os alertas e assinaturas disponibilizados por fornecedores de segurança e fontes de inteligência de ameaças. A Talos publicou indicadores de comprometimento e regras de detecção relacionadas à campanha, que podem apoiar as equipes na investigação de possíveis sinais de atividade.
Conclusão
O caso do UAT-10147 mostra uma mudança operacional relevante: a IA está sendo usada para conectar etapas que antes exigiam maior intervenção humana, como adaptar explorações, testar resultados, documentar procedimentos e automatizar a persistência após o comprometimento.
Porém, o vetor principal continua familiar: vulnerabilidades conhecidas em servidores expostos. A defesa mais eficaz começa por reduzir a superfície de ataque, corrigir falhas com agilidade, acompanhar atividades anômalas e manter capacidade de resposta proporcional à velocidade dos ataques automatizados.
Para mais detalhes sobre acesse UAT-10147: Adversário de língua chinesa integra IA ativa em operações pós-comprometimento
Lista de IOCs
Os indicadores de comprometimento (IOCs) também podem ser encontrados no repositório do GitHub da Cisco Talos aqui.
https[:]//adminapi[.]tippusoni[.]in/4/pr[.]exe
https[:]//adminapi[.]tippusoni[.]in/4/prcc2[.]txt
https[:]//adminapi[.]tippusoni[.]in/4/prcc2[.]rar
https[:]//adminapi[.]tippusoni[.]in/4/dll[.]zip
https[:]//adminapi[.]tippusoni[.]in/4/user[.]txt
https[:]//adminapi[.]tippusoni[.]in/4/back[.]txt
https[:]//adminapi[.]tippusoni[.]in/4/bai[.]txt
https[:]//adminapi[.]tippusoni[.]in/4/svchosts[.]exe
https[:]//adminapi[.]tippusoni[.]in/5/pr[.]exe
https[:]//adminapi[.]tippusoni[.]in/5/bai[.]txt
https[:]//adminapi[.]tippusoni[.]in/5/svchosts[.]exe
https[:]//kl21177[.]com/1/prcc1[.]rar
https[:]//kl21177[.]com/1/dll[.]zip
https[:]//kl21177[.]com/1/user[.]bat
http[:]//139[.]180[.]197[.]150:54321/4/pr[.]exe
http[:]//139[.]180[.]197[.]150:54321/4/bai[.]txt
http[:]//139[.]180[.]197[.]150:54321/4/svchosts[.]exe
139[.]180[.]197[.]150
18[.]140[.]163[.]186
175e83adc721cd7d634ebd2c63fb8d2404c009067bc7719ef02c5d1f9d81e9a1
1f0496ad392b5b9edf9e59a56af4d8e17638ddbb12e086f104d9a0f316ad59a1
37cabc04da36e710dd4aee8609ab7553c039a54dd085460854e9ddb49b0e7032
50232092004b9ad335e1e72e3a6dcfde93c4470007ddfcc637e6e5f899f68be0
73b272612cec9e03a7e2f7516ece600fb1b45b719fa9d93b382ed25ec314e5c0
9fa27b231502d6d33441ab54227da50cbd325847ce2272f9c0e79b4ea873e432
cfce59111338701b2990be9aadc80166ac0618cb57483d6a065f1e2526a34494
fbe9c6052d7261bd252322e155d86bd370340f1fbb2b0a1e9c7b444f6275614a
00892f276299a13721642e8a9bcbcb949a658547c6c8271866a1997b79f1e5c5
23a83c6bbdd7d6c09a5187338065d15f2a90a252772813cba83b9818aa56cef7
8280502c2c6902e61fc4c02a9a81b4720688449a5bca3d89dbd1e2edd507c69a
d190b349d791267a9583ba9f4a1ab0e4199d1a3abfd4dae514ed5def0754ba94