 (11) 91331-5792
O Google Threat Intelligence Group (GTIG) e a Mandiant identificaram o uso de agentes de inteligência artificial em invasões reais. Publicado em 16 de novembro de 2026, o relatório descreve uma mudança: criminosos estão passando de consultas manuais a modelos de linguagem para fluxos que executam etapas de ataques com maior autonomia.
Segundo o levantamento, ferramentas como CAIRN e PentAGI já foram observadas em operações, enquanto CyberStrikeAI e HexStrike AI aparecem em experimentações. É uma distinção importante: testes com uma ferramenta não comprovam seu uso bem-sucedido em uma invasão.
O alerta aponta para a expansão dessas capacidades. A evolução esperada da autonomia deve ser entendida como uma avaliação de tendência, e não como garantia de que todos os ataques passarão a ocorrer sem participação humana.
Como os LLMs participam do fluxo de ataque
O fluxograma de frameworks ofensivos multiagentes, apresentado pelo Google no relatório, ilustra como modelos de linguagem de grande porte (LLMs) podem ser integrados a ferramentas para automatizar etapas de uma invasão. Nesse tipo de arquitetura, os agentes usam os resultados das ações executadas para orientar as próximas decisões e ajustar as tentativas conforme as respostas do ambiente.
A ilustração ajuda a compreender a diferença entre pedir que uma IA produza um texto ou código e conectá-la a ferramentas de execução. No segundo caso, o sistema pode encadear ações em direção a um objetivo definido pelo operador, reduzindo a necessidade de intervenção humana em cada etapa. O grau de autonomia varia conforme o framework e as permissões disponíveis.
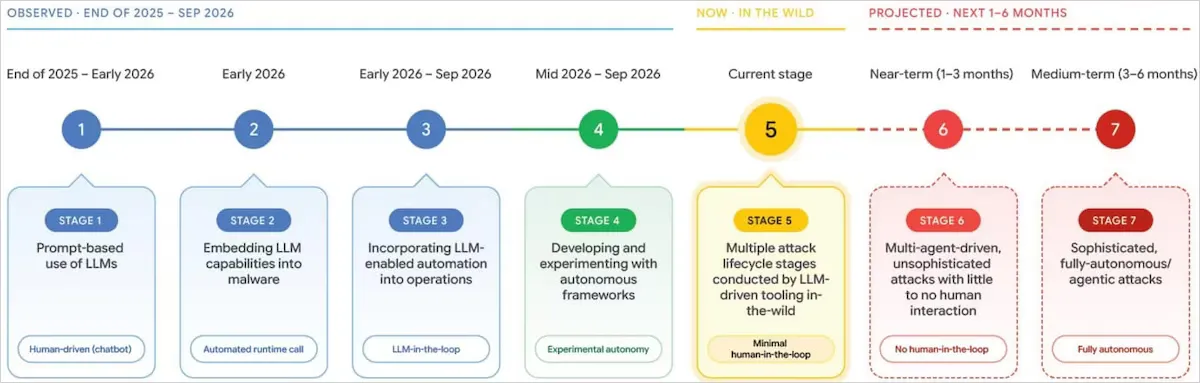 Fonte: Google Threat Intelligence Group, novembro de 2026.
Da correção publicada à exploração automatizada
Um dos casos envolve o exploit_agent, encontrado em um servidor de preparação de ataques. Segundo o GTIG, o sistema compara versões de aplicações antes e depois de correções, identifica possíveis falhas e produz e executa códigos de exploração sem intervenção humana nesse fluxo.
O caso evidencia o risco das vulnerabilidades n-day, falhas já conhecidas para as quais existem correções. A publicação de uma atualização também pode fornecer pistas a quem procura explorar sistemas ainda desatualizados.
Ferramentas de testes de segurança usadas em invasões
Em uma pesquisa anterior, publicada em 30 de outubro de 2026, Google e Mandiant detalharam o abuso do ARTEX e de outros frameworks originalmente voltados a testes de invasão. Esses sistemas conectam modelos de linguagem a ferramentas capazes de executar ações no ambiente investigado.
Nas ocorrências analisadas, agentes realizaram reconhecimento interno, movimentação lateral e preparação para retirada de dados. Credenciais comprometidas e sistemas sem correção continuaram sendo pontos de apoio para os invasores.
A automação também tem limitações. Os pesquisadores observaram tentativas repetidas, erros e grande volume de registros. Portanto, a maior velocidade pode criar oportunidades de detecção, desde que a organização consiga acompanhar e correlacionar os eventos.
O que muda para as equipes de defesa
Para empresas brasileiras, a implicação operacional é revisar o intervalo entre identificar uma exposição e agir sobre ela. Essa é uma análise prática do cenário descrito pelos pesquisadores, sem atribuir à IA incidentes nacionais que não foram relacionados a essas ferramentas nas fontes consultadas.
As medidas defensivas destacadas pela Mandiant incluem menor privilégio, segmentação, credenciais de curta duração e detecção por comportamento. Aplicadas em conjunto, elas reduzem as possibilidades de um acesso inicial se transformar em comprometimento de outros sistemas.
Como prioridades práticas para implementar esses controles, as equipes podem:
- Organizar a correção por exposição e impacto: identificar aplicações acessíveis pela internet, seus responsáveis e as atualizações pendentes.
- Revisar permissões: retirar acessos desnecessários e limitar o alcance de contas de serviço e ferramentas de automação.
- Centralizar os registros: acompanhar autenticações, alterações administrativas e execução de comandos para investigar sequências suspeitas.
- Preparar a contenção: definir responsáveis e procedimentos para revogar credenciais e isolar sistemas comprometidos.
A adoção de agentes ofensivos aumenta a importância de executar essas rotinas com agilidade e de verificar se os controles funcionam no ambiente real.