 (11) 91331-5792
O e-mail continua sendo uma porta de entrada decisiva para ataques contra empresas, mas os golpes estão ficando mais convincentes e mais difíceis de identificar. Ferramentas de inteligência artificial generativa ajudam criminosos a produzir textos corretos, adaptar tom e idioma ao destinatário e escalar campanhas de spear phishing com aparência de comunicação interna, cobrança, RH ou fornecedor.
O objetivo não mudou: induzir a vítima a entregar credenciais, aprovar uma solicitação indevida, instalar um arquivo ou abrir uma página falsa. O que mudou é a apresentação. Em vez de mensagens genéricas e cheias de erros, as campanhas passam a imitar rotinas reais, usar dados públicos da organização e conduzir a vítima por etapas aparentemente legítimas.
O phishing por QR code, também chamado de quishing, amplia esse problema. O código transporta o link para fora do corpo textual do e-mail e move a interação para o celular, onde controles corporativos podem ter menos contexto sobre a navegação. Para empresas brasileiras, a consequência prática é clara: a defesa precisa combinar filtros técnicos, processos de denúncia e treinamento orientado ao cenário atual, não apenas à identificação de erros de ortografia.
IA melhora o disfarce, não elimina os sinais
A IA generativa reduz o esforço para criar variações de uma mesma fraude. Ela pode ajustar o texto a um setor, cargo ou idioma, produzir versões em escala e tornar mais plausível uma solicitação urgente. A ESET destaca que ferramentas baseadas em IA tornam golpes mais convincentes, incluindo mensagens personalizadas de spear phishing e outros recursos de engenharia social.
Isso não significa que todo e-mail bem escrito seja malicioso, nem que a IA substituiu as técnicas tradicionais. A campanha ainda depende de uma ação: escanear, clicar, inserir a senha, aprovar uma autenticação ou baixar um arquivo. Por isso, detalhes operacionais continuam importantes: mudança inesperada de processo, urgência sem validação por outro canal, remetente parecido com o legítimo e pedido de credenciais ou pagamento devem interromper o fluxo normal e acionar a checagem.
QR codes levam o golpe para fora da caixa de entrada
No primeiro semestre de 2026, a ESET registrou níveis recordes de phishing por QR code em sua telemetria. A técnica tenta evitar uma inspeção superficial do e-mail e explorar a confiança em códigos aparentemente inofensivos. Em vez de clicar em um link no computador corporativo, a pessoa é levada a abrir uma página no celular, muitas vezes em um navegador ou conta que não está integrada aos mesmos controles da empresa.
O exemplo abaixo mostra um e-mail que se apresenta como aviso de folha de pagamento e orienta a vítima a revisar uma política por meio de QR code. Esse tipo de pretexto é eficaz porque combina um tema administrativo familiar, senso de urgência e uma ação que parece simples.
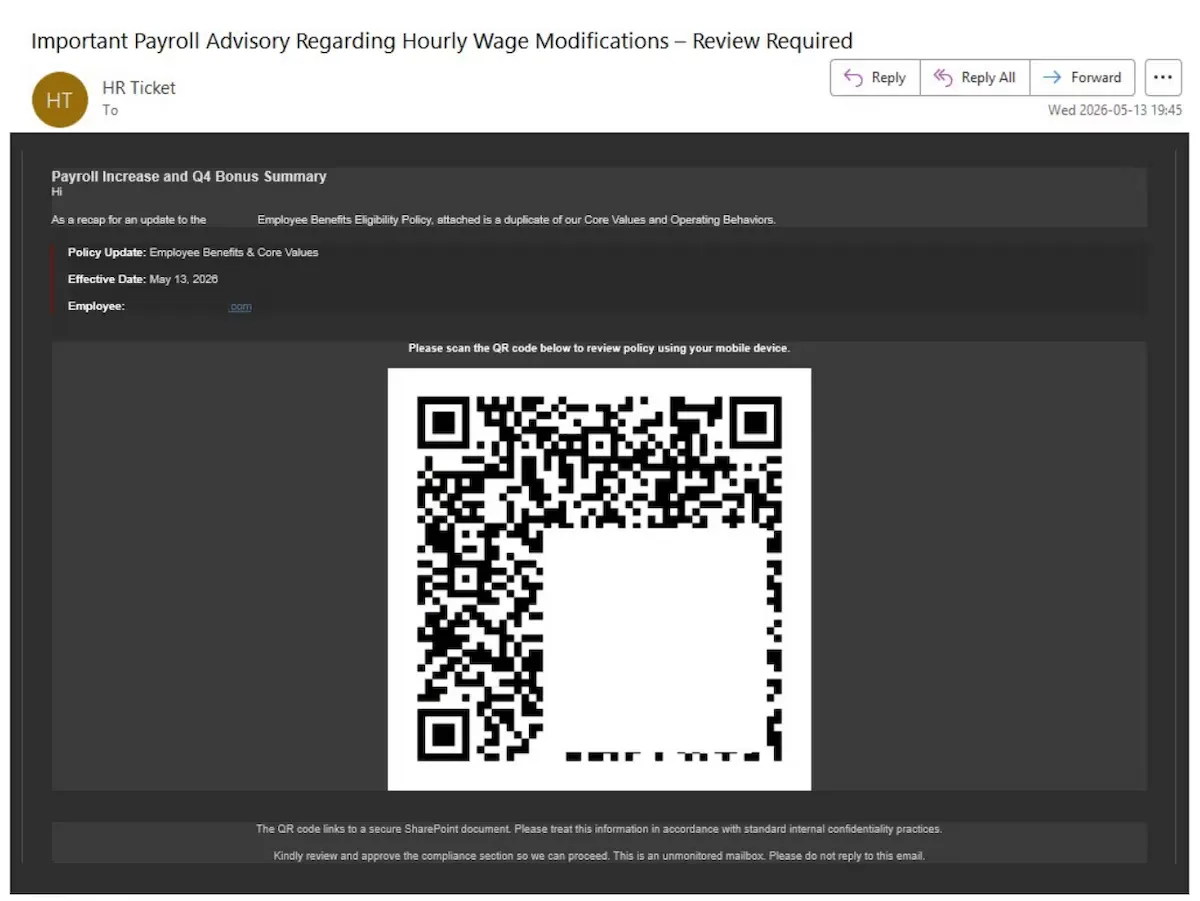
Exemplo de e-mail de phishing detectado pelos produtos ESET como QRCode/Phishing. Fonte: ESET Threat Report H1 2026.
Há um cuidado adicional: não é seguro tratar a leitura de um QR code como uma verificação do link. Antes de escanear qualquer código recebido por e-mail, o procedimento deve ser abrir o serviço pelo portal corporativo conhecido, pelo favorito salvo ou pelo aplicativo oficial. Se a mensagem diz que há uma pendência de RH, por exemplo, a confirmação deve ocorrer no sistema de RH — e não na página aberta pelo QR code.
Phishing permanece subestimado pelas empresas
O ESET SMB Cyber Readiness Index 2026, baseado em 4.400 decisores de pequenas e médias empresas em 13 países, mostra uma diferença relevante entre percepção e risco. No levantamento, 45% das organizações relataram ao menos um incidente de cibersegurança nos 12 meses anteriores e 14% disseram ter sofrido mais de um. Ainda assim, 68% afirmaram confiar na própria capacidade de prevenir ataques e 75% na capacidade de lidar com eles.
Quando as causas reais são consideradas, o cenário é menos confortável: phishing e engenharia social/impersonação responderam juntos por 43% dos incidentes entre as PMEs pesquisadas. Apesar disso, apenas 26% apontaram phishing ou spear phishing como sua principal preocupação. A lacuna ajuda a explicar por que controles básicos, como processos de reporte e validação de identidade, podem receber menos atenção do que ameaças mais visíveis no noticiário.
O mesmo estudo reforça que a IA deve ser tratada como um acelerador de ataques, e não como uma desculpa para deixar o básico em segundo plano. Filtragem de e-mail, gestão de identidade, correção de vulnerabilidades, monitoramento e treinamento são as camadas que reduzem a chance de uma mensagem sofisticada se transformar em comprometimento.
Reportar o e-mail é parte da resposta
O ESET MDR Threat Report Q1 2026 chama atenção para uma falha recorrente: pessoas reconhecem mensagens de phishing ou spam, mas não as reportam. Apagar o e-mail evita uma interação individual, porém também remove um sinal que poderia revelar uma campanha ativa contra outras caixas postais. Sem uma denúncia simples e padronizada, a equipe de segurança perde visibilidade, demora mais para correlacionar mensagens e pode deixar páginas falsas, remetentes ou contas comprometidas em circulação.
O canal de reporte precisa ser fácil de usar e ter retorno previsível. Um botão no cliente de e-mail, uma fila de triagem e uma comunicação curta sobre o resultado já transformam a denúncia em defesa coletiva. Quando aplicável, a equipe pode então buscar mensagens similares, bloquear remetentes e URLs, analisar o destino do QR code em ambiente controlado e revogar sessões ou credenciais expostas.
Como reduzir a exposição a golpes por e-mail
- Defina uma forma única de reportar phishing. Oriente as pessoas a reportar, e não apenas apagar, mensagens suspeitas; acompanhe o tempo de triagem e a cobertura da campanha.
- Valide solicitações sensíveis por outro canal. Mudança de pagamento, compartilhamento de arquivo, redefinição de senha e pedidos urgentes devem ser confirmados em contato já conhecido, nunca por dados fornecidos na própria mensagem.
- Trate QR codes como links. Aplique a mesma política de análise e bloqueio usada para URLs e evite que processos corporativos dependam de um QR code enviado por e-mail.
- Proteja contas e tokens. Use autenticação multifator resistente a phishing quando disponível, limite privilégios e tenha um procedimento rápido para revogar sessões após suspeita de roubo de credenciais.
- Treine com cenários atuais. Simulações devem incluir mensagens bem escritas, falsos fluxos de RH e fornecedores, além de QR codes, para ensinar a validação do contexto — não apenas a procura por erros gramaticais.
- Meça e ajuste. Taxa de reporte, tempo de contenção e repetição de temas usados em campanhas ajudam a direcionar filtros e treinamento.