 (11) 91331-5792
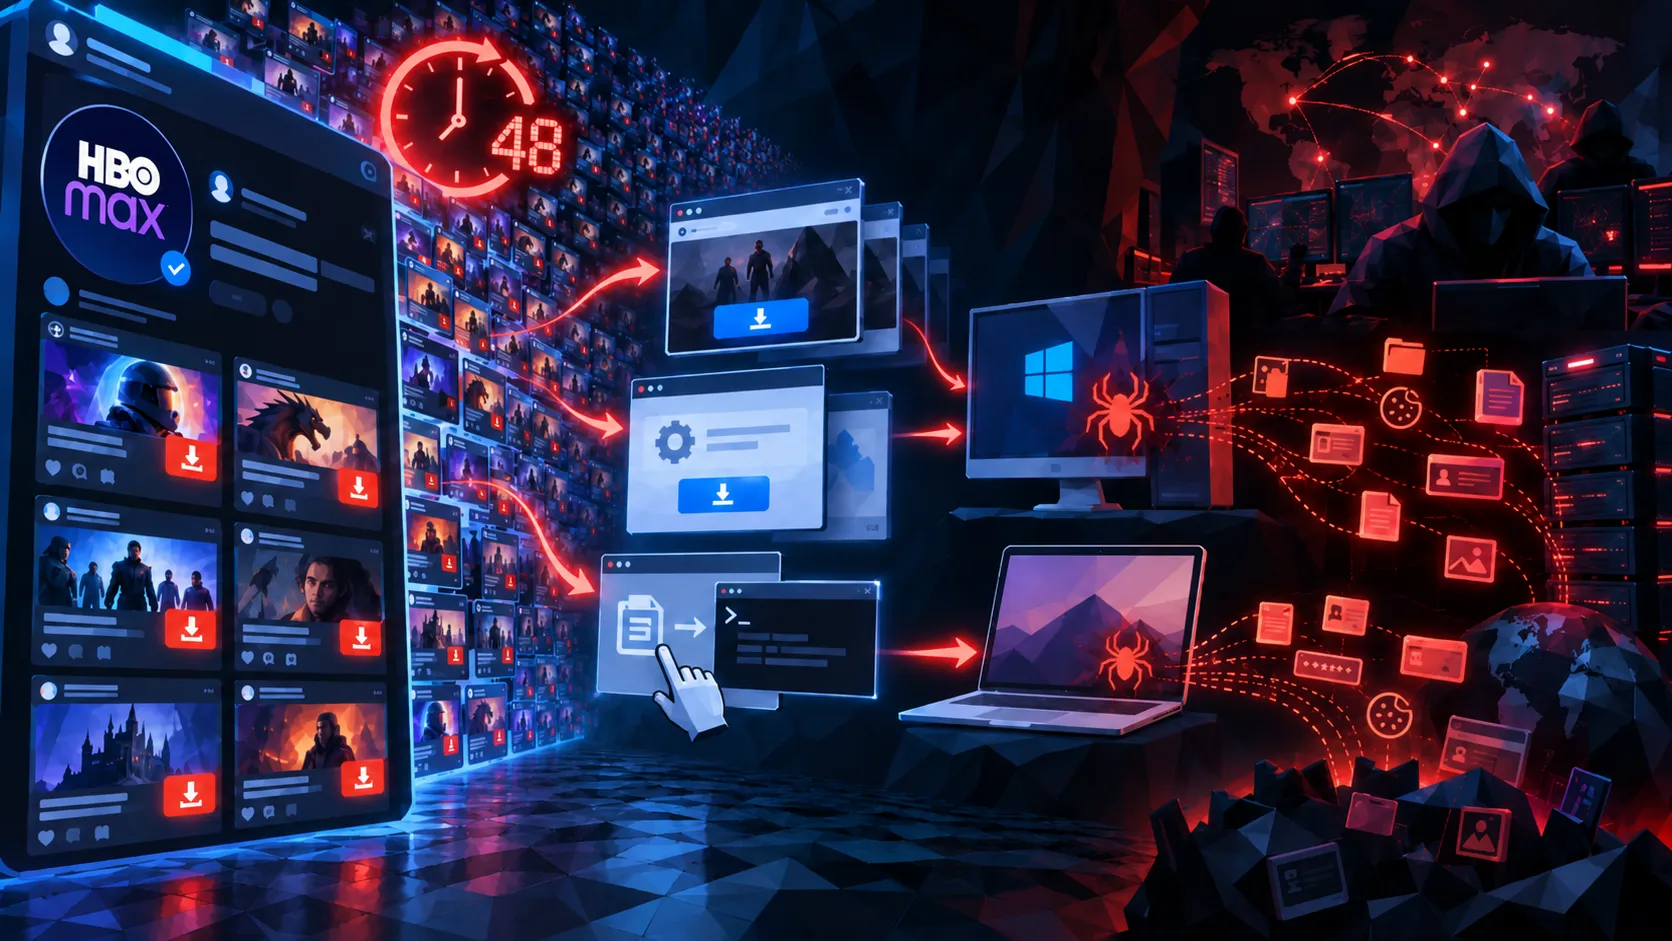
Uma conta verificada da HBO Max no Reddit foi usada para divulgar anúncios maliciosos que distribuíam malware para usuários de macOS e Windows. A campanha explorou a confiança associada à conta oficial e direcionou as vítimas para páginas que imitavam aplicativos legítimos da plataforma de streaming.
O caso foi descoberto quando um usuário identificou, em 6 de setembro de 2026, um anúncio publicado pelo perfil verificado u/hbomax. A propaganda promovia um suposto aplicativo nativo da HBO Max para macOS — embora o serviço não ofereça esse tipo de aplicativo para computadores Mac — e levava a um domínio com aparência legítima. O botão de download, porém, apresentava instruções para que a própria vítima copiasse e executasse um comando no Terminal.
Pesquisas da Hudson Rock e da ADAMnetworks indicam que o episódio fazia parte de uma operação maior, chamada PasteSwitch, responsável por 108 anúncios em um intervalo de 48 horas. O Reddit interrompeu a veiculação dos anúncios e informou que suas equipes de segurança investigariam o caso. Até a publicação da reportagem original, a Warner Bros. Discovery não havia divulgado como a conta foi comprometida.
Como o ClickFix transforma a vítima em parte do ataque
O ClickFix é uma técnica de engenharia social classificada pelo MITRE ATT&CK como T1204.004, em que o criminoso convence a vítima a copiar e colar um comando malicioso em um interpretador do sistema. Em vez de explorar diretamente uma falha do navegador, a campanha apresenta a execução como uma etapa necessária para instalar um programa, corrigir um erro ou concluir uma verificação.
No caso da HBO Max, a sequência observada foi:
- Um anúncio publicado por uma conta confiável apresentava um suposto aplicativo da HBO Max.
- O usuário era direcionado a uma página falsa que imitava a identidade visual do serviço.
- O botão de download abria uma instrução para copiar um comando e abrir o Terminal do macOS.
- A vítima executava o comando acreditando estar instalando o aplicativo.
- O comando baixava um instalador e entregava um malware adequado ao sistema operacional identificado.
Esse modelo é perigoso porque a ação final parece partir do próprio usuário. O navegador pode não registrar um download tradicional e algumas ferramentas de segurança podem receber menos sinais iniciais do que receberiam diante de um executável baixado diretamente.
Em sistemas Windows, a mesma operação utilizou caminhos baseados em mshta e PowerShell. A ideia central permanece a mesma: a página convence o usuário a transferir a execução do navegador para uma ferramenta legítima do próprio sistema.
Uma campanha com vários disfarces
O nome PasteSwitch descreve a característica comum da operação: a vítima cola um comando fornecido pelo atacante e a infraestrutura escolhe a próxima etapa de acordo com a plataforma, a campanha e o tipo de carga maliciosa.
| Disfarce utilizado | Domínio observado | Quantidade de anúncios |
|---|---|---|
| HBO Max para macOS | hbomaxx[.]app e hbomax-macos[.]com | 46 |
| OpenAI Codex e ferramentas de IA | codex-craft[.]com | 36 |
| Utilitário de limpeza para macOS | apple[.]clean-disk-guide[.]com | 15 |
| Ferramentas para desenvolvedores | code-desktop[.]com | 11 |
| Total | 108 |
Os números mostram que o abuso da marca HBO Max foi apenas uma parte da campanha. Os criminosos também escolheram temas com forte apelo para desenvolvedores, profissionais de tecnologia e usuários avançados — grupos que têm maior probabilidade de procurar ferramentas de IA, utilitários de sistema e aplicativos de programação.
Malware distribuído para macOS e Windows
As análises técnicas identificaram diferentes cargas conforme o sistema operacional. No macOS, a operação foi associada a ladrões de informações como MacSync e componentes relacionados ao AMOS, além de falsos aplicativos de carteiras de criptomoedas.
Essas cargas podem procurar:
- credenciais e cookies armazenados em navegadores;
- dados da Keychain, o repositório de segredos do macOS;
- histórico do shell, material SSH e arquivos selecionados;
- dados de aplicativos de mensagens, gerenciadores de senhas e carteiras de criptomoedas;
- informações armazenadas em notas e outros diretórios do usuário.
No Windows, a infraestrutura foi relacionada ao Amatera Stealer e a mecanismos capazes de substituir endereços de criptomoedas copiados para a área de transferência. Nesse tipo de ataque, o usuário copia o endereço legítimo de uma carteira ou transação, mas o malware o troca por um endereço controlado pelo criminoso antes da colagem.
A PasteSwitch também utilizou contratos da Binance Smart Chain como mecanismo alternativo para obter domínios de comando e controle. De acordo com a pesquisa conjunta, o controlador da operação alterou referências na rede principal 36 vezes entre março e julho de 2026. Essa técnica permite substituir a infraestrutura sem depender exclusivamente de um domínio ou endereço IP fixo.
Por que o incidente é relevante para empresas
O ataque não depende apenas de usuários domésticos. Funcionários podem acessar redes sociais e anúncios a partir de computadores corporativos, especialmente profissionais de desenvolvimento, suporte, segurança, engenharia e administração de sistemas.
Uma infecção bem-sucedida pode expor credenciais salvas no navegador, sessões de serviços em nuvem, tokens, chaves SSH, carteiras de criptomoedas e arquivos locais. Em uma empresa, esses dados podem permitir acesso a repositórios, painéis administrativos, VPNs, serviços SaaS e ambientes internos.
O comprometimento de uma conta oficial também amplia a capacidade de alcance da campanha. O anúncio malicioso aparece dentro de uma plataforma legítima e utiliza uma identidade que o usuário já reconhece. Isso reduz a desconfiança inicial e demonstra por que a verificação visual de uma conta ou o fato de um conteúdo aparecer em uma rede conhecida não são garantias suficientes de segurança.
Indicadores relacionados à campanha
Os principais domínios de isca e infraestrutura divulgados nas pesquisas incluem:
| Categoria | Indicadores desarmados |
|---|---|
| Isca HBO Max | hbomaxx[.]us, hbomaxx[.]app, hbomax-macos[.]com |
| Isca para desenvolvedores | codex-craft[.]com, code-desktop[.]com |
| Utilitário falso | apple[.]clean-disk-guide[.]com |
| Infraestrutura relacionada | ember-bridge[.]com, weaveridge7[.]com e alfredaps[.]com |
Esses indicadores são sensíveis ao tempo e alguns já podem não estar ativos. Eles devem ser usados em conjunto com detecção comportamental e threat hunting. Não é recomendável acessar os domínios para “testar” a ameaça.
Como se proteger contra ataques ClickFix
Usuários e empresas podem reduzir o risco com medidas simples e controles técnicos:
- nunca copie e cole comandos recebidos em anúncios, páginas desconhecidas, mensagens ou supostos desafios de CAPTCHA;
- confirme se o aplicativo realmente existe para o sistema operacional utilizado e faça downloads apenas pela loja oficial ou pelo site legítimo do fornecedor;
- trate como suspeito qualquer site que peça para abrir Terminal, PowerShell, Prompt de Comando ou a janela Executar para instalar um aplicativo;
- mantenha EDR, antivírus e proteção contra aplicações potencialmente indesejadas habilitados em endpoints Windows e macOS;
- monitore relações incomuns entre navegador e
Terminal,zsh,mshta, PowerShell ou outros interpretadores de comandos; - use filtragem de DNS, bloqueio de domínios maliciosos e controle de navegação para reduzir o acesso a páginas de malvertising;
- proteja credenciais, tokens, chaves SSH e carteiras com autenticação multifator e armazenamento adequado, evitando concentrar segredos no navegador;
- implemente políticas de menor privilégio e restrinja a execução de scripts e binários não autorizados;
- para contas corporativas em redes sociais, utilize autenticação multifator resistente a phishing, revise sessões ativas e monitore alterações inesperadas em anúncios e publicações.
Se alguém tiver executado um comando desse tipo, o equipamento deve ser isolado da rede. Em seguida, a equipe responsável deve revogar sessões, trocar credenciais e tokens, verificar chaves SSH e carteiras, preservar evidências e realizar uma análise completa do endpoint antes de devolvê-lo ao uso.
Conclusão
O principal alerta é comportamental: nenhum serviço legítimo precisa que o usuário copie comandos desconhecidos para o Terminal, PowerShell ou Prompt de Comando apenas para instalar um aplicativo. A proteção contra esse tipo de ameaça exige combinar conscientização, controle de execução, monitoramento de processos e resposta rápida quando um comando suspeito for executado.